ATV

Tag: PHP

  • FBI paralajmëron për një kërcënim serioz kibernetik: Në rrezik serverët që përdorin PHP

    FBI paralajmëron për një kërcënim serioz kibernetik: Në rrezik serverët që përdorin PHP

    FBI u bën thirrje organizatave të përditësojnë menjëherë serverët e tyre pas zbulimit të dy dobësive kritike në PHP. Të njohura si PHP2Shell, ato mund t’u mundësojnë sulmuesve të ekzekutojnë kod nga distanca dhe të komprometojnë të dhëna sensitive pa pasur nevojë për fjalëkalim apo llogari përdoruesi.

    Byroja Federale e Hetimit në SHBA (FBI) ka paralajmëruar organizatat që përdorin PHP të instalojnë sa më shpejt përditësimet e sigurisë, pas zbulimit të dy dobësive kritike që mund të rrezikojnë serverët dhe sistemet e lidhura me ta.

    Dobësitë, të identifikuara me kodet CVE-2026-109618 dhe CVE-2026-109619, njihen së bashku si PHP2Shell. Sipas njoftimit të ekipit të zhvillimit të PHP-së, ato mund të lejojnë ekzekutimin e kodit nga distanca pa autentikim, duke krijuar mundësi për vjedhjen e të dhënave, ndërprerjen e shërbimeve dhe komprometimin e serverëve. https://www.php.net/

    FBI ka këshilluar organizatat që nuk mund t’i zbatojnë menjëherë përditësimet e nevojshme të marrin masa për ta kufizuar ekspozimin ndaj rrezikut, përfshirë çaktivizimin e sistemeve të prekura kur nuk mund të sigurohen në kohë.

    Paralajmërimi vjen në një moment kur PHP përdoret gjerësisht për funksionimin e faqeve dhe aplikacioneve të internetit, përfshirë platformat e ndërtuara me WordPress.
    Pse dobësitë PHP2Shell konsiderohen kaq të rrezikshme?

    PHP është një gjuhë programimi që funksionon në anën e serverit dhe përdoret për të përpunuar kërkesat, për të komunikuar me bazat e të dhënave dhe për të gjeneruar përmbajtjen e faqeve të internetit.

    Sipas të dhënave të W3Techs, PHP përdoret nga rreth 69% e faqeve të internetit për të cilat dihet se cila gjuhë programimi përdoret në anën e serverit.

    Kjo përhapje e gjerë nënkupton se një problem serioz në PHP mund të prekë një numër të madh faqesh, nga portalet informative dhe dyqanet online deri te platformat e bizneseve dhe institucionet publike.

    Të dyja dobësitë PHP2Shell janë vlerësuar me 9.2 pikë nga 10 sipas standardit CVSS v4.0, i cili përdoret për të matur rëndësinë e dobësive të sigurisë.

    Problemi lidhet me mënyrën se si PHP menaxhon memorien dhe gjendjen e brendshme gjatë përpunimit të kërkesave të internetit. Në kushte të caktuara, kjo mund të krijojë mundësi që një kërkesë e përgatitur posaçërisht të shkaktojë ekzekutimin e kodit nga një sulmues i paautorizuar.

    Ekipi i PHP-së ka konfirmuar se ekziston një skenar i demonstrueshëm sulmi ku kërkesa mund të aktivizojë dobësinë përpara se të ekzekutohet kodi i zakonshëm i aplikacionit. Kjo e bën veçanërisht të rëndësishme mbrojtjen në nivelin e serverit, jo vetëm atë të faqes së internetit.

    Sulmet mund të kenë nisur përpara publikimit të përditësimeve

    Shenjat e shfrytëzimit të dobësive janë raportuar edhe përpara se rregullimet zyrtare të bëheshin publike.

    Sipas materialit burimor, Amazon deklaroi se rrjeti i saj i sistemeve kurth (honeypots), të përdorura për të vëzhguar aktivitetin keqdashës, kishte identifikuar një përpjekje për shfrytëzimin e këtyre dobësive më 17 tetor, disa ditë përpara publikimit të tyre.

    Raportimet për sulme në qarkullim e bëjnë të domosdoshëm reagimin e shpejtë nga administratorët e sistemeve dhe ofruesit e hostimit.

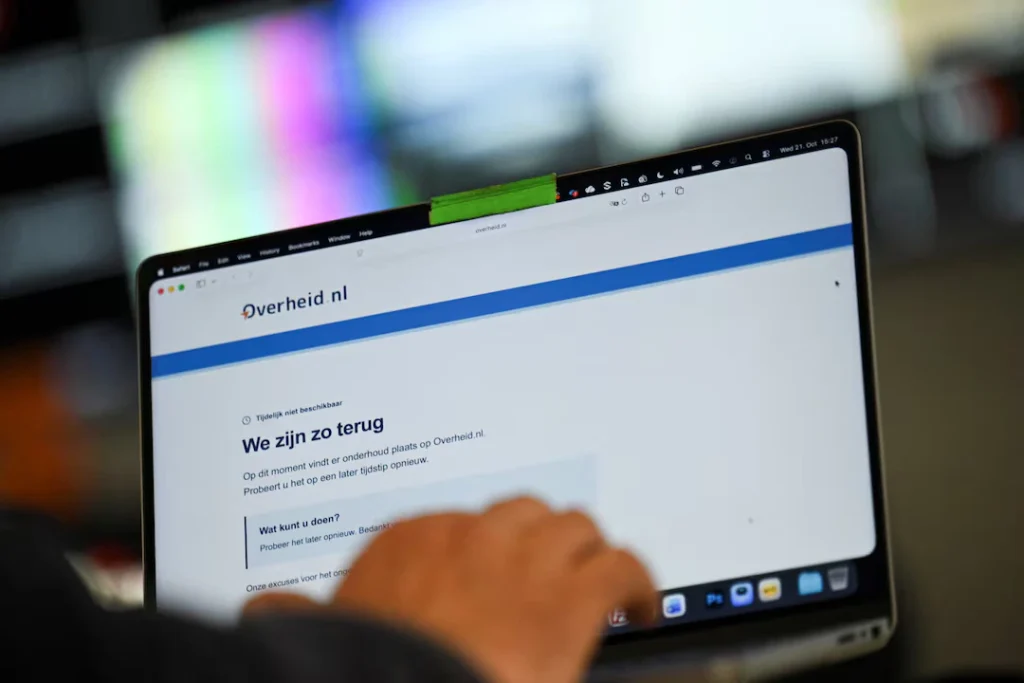
    Më 21 tetor, zhvilluesit e PHP-së publikuan versione të përditësuara që adresojnë të dyja dobësitë. Ndërkohë, raportime të publikuara atë ditë bënë të ditur se disa faqe qeveritare në Evropë kishin dalë përkohësisht jashtë funksionit, ndërsa administratorët ndërmerrnin masa për sigurimin e serverëve.

    Përditësimet e publikuara nga PHP përfshijnë:

    • PHP 8.5.12
    • PHP 8.4.27
    • PHP 8.3.36
    • PHP 8.2.35

    Zhvilluesit e PHP-së i kanë këshilluar përdoruesit të përditësojnë instalimet e tyre pa vonesë. Për versionet më të vjetra, të cilat nuk mirëmbahen më zyrtarisht nga projekti PHP, organizatat duhet të kontrollojnë nëse ofruesit e shpërndarjeve Linux ose të shërbimeve afatgjata të mirëmbajtjes kanë publikuar rregullime përkatëse. https://www.php.net/archive/2026.php
    Çfarë duhet të bëjnë përdoruesit e zakonshëm?

    Për përdoruesit që thjesht vizitojnë faqe interneti, kjo dobësi nuk do të thotë se duhet të ndalojnë përdorimin e të gjitha faqeve që funksionojnë me PHP.

    Problemi kryesor qëndron te serverët e cenueshëm, jo te sistemi operativ i telefonit apo kompjuterit të përdoruesit. Për këtë arsye, përditësimi i Windows-it, Android-it apo iOS-it nuk e zgjidh drejtpërdrejt dobësinë në server.

    Megjithatë, përdoruesit mund të ndërmarrin disa masa parandaluese:

    • Përdorni fjalëkalime unike. Mos përdorni të njëjtin fjalëkalim në disa llogari. Një menaxher i besueshëm i fjalëkalimeve mund ta lehtësojë këtë proces.
    • Aktivizoni autentikimin me dy faktorë (2FA). Kjo shton një shtresë tjetër sigurie për hyrjen në llogaritë tuaja.
    • Kujdes nga njoftimet e dyshimta. Mesazhet që pretendojnë se llogaria juaj është komprometuar mund të përdoren për sulme phishing.
    • Kontrolloni njoftimet zyrtare për shkelje të të dhënave. Nëse një kompani ju informon se të dhënat tuaja të hyrjes janë ekspozuar, ndryshoni menjëherë fjalëkalimin përkatës.
    • Hapni faqet zyrtare drejtpërdrejt. Në vend që të klikoni lidhje në email-e ose mesazhe të dyshimta, shkruani vetë adresën e faqes në shfletues.

    Këto masa nuk e rregullojnë PHP-në në serverët e cenueshëm, por mund të ndihmojnë në uljen e rrezikut për llogaritë personale.

    Çfarë duhet të bëjnë administratorët e faqeve WordPress?

    Për administratorët e faqeve që përdorin WordPress ose aplikacione të tjera të bazuara në PHP, përditësimi duhet të trajtohet si çështje urgjente e sigurisë.

    Hapi i parë është identifikimi i versionit të PHP-së që përdor serveri dhe verifikimi nëse janë instaluar rregullimet përkatëse.

    Është e rëndësishme të theksohet se përditësimi i WordPress-it ose i shtojcave të tij nuk garanton që është përditësuar edhe PHP-ja. Këto janë komponentë të ndryshëm dhe mund të menaxhohen veçmas nga administratori ose kompania e hostimit.

    Administratorët duhet të:

    1. Kontrollojnë versionin e PHP-së dhe përditësimet e sigurisë të ofruara nga furnizuesi i serverit.
    2. Instalojnë versionin e rregulluar që përputhet me degën e PHP-së që përdorin.
    3. Kontaktojnë kompaninë e hostimit nëse nuk kanë qasje për të përditësuar vetë serverin.
    4. Verifikojnë regjistrat e serverit për aktivitete të dyshimta dhe shqyrtojnë nëse ka shenja të komprometimit.
    5. Nëse përditësimi nuk mund të instalohet menjëherë, zbatojnë masat e rekomanduara nga ofruesi dhe autoritetet përkatëse; kur sistemi nuk mund të mbrohet në mënyrë të mjaftueshme, ta çaktivizojnë përkohësisht.

    Ekipi i PHP-së ka paralajmëruar se nuk ekziston një masë alternative që e eliminon plotësisht rrezikun në vend të përditësimit. Për këtë arsye, instalimi i rregullimeve zyrtare mbetet masa kryesore mbrojtëse.

    FBI dhe autoritetet e sigurisë ngrenë alarmin

    Rasti PHP2Shell tregon se dobësitë në teknologjitë bazë të internetit mund të krijojnë pasoja përtej një faqeje të vetme.

    Kur një teknologji përdoret nga miliona faqe, një problem i tillë mund të krijojë mundësi për sulme ndaj serverëve të institucioneve, bizneseve dhe organizatave të ndryshme.

    Për përdoruesit, rekomandimi kryesor është të ruajnë kujdesin ndaj mesazheve të dyshimta dhe të mbrojnë llogaritë e tyre me fjalëkalime unike dhe autentikim shtesë. Për organizatat dhe administratorët, përparësia është verifikimi i sistemeve, instalimi i përditësimeve dhe hetimi i çdo aktiviteti të dyshimtë.

    Në një mjedis ku sulmet kibernetike mund të shfrytëzojnë dobësi të përbashkëta në infrastrukturën digjitale, reagimi në kohë është thelbësor për të kufizuar dëmet dhe për të mbrojtur të dhënat.

    Burimi: BGR – FBI Issues Warning On Major Cybersecurity Threat You Should Know About.

    Për informacion teknik shtesë: PHP.net dhe NHS England Digital.
  • Çfarë është PHP dhe pse u detyruan të mbyllen përkohësisht faqet qeveritare në Evropë?

    Çfarë është PHP dhe pse u detyruan të mbyllen përkohësisht faqet qeveritare në Evropë?

    Dy dobësi kritike të sigurisë në PHP kanë ngritur alarmin në institucionet evropiane, duke detyruar operatorët e faqeve të internetit të marrin masa urgjente. Ekspertët paralajmërojnë se sulmuesit mund të ekzekutojnë komanda në serverët e cenueshëm pa pasur nevojë për fjalëkalim apo llogari përdoruesi.

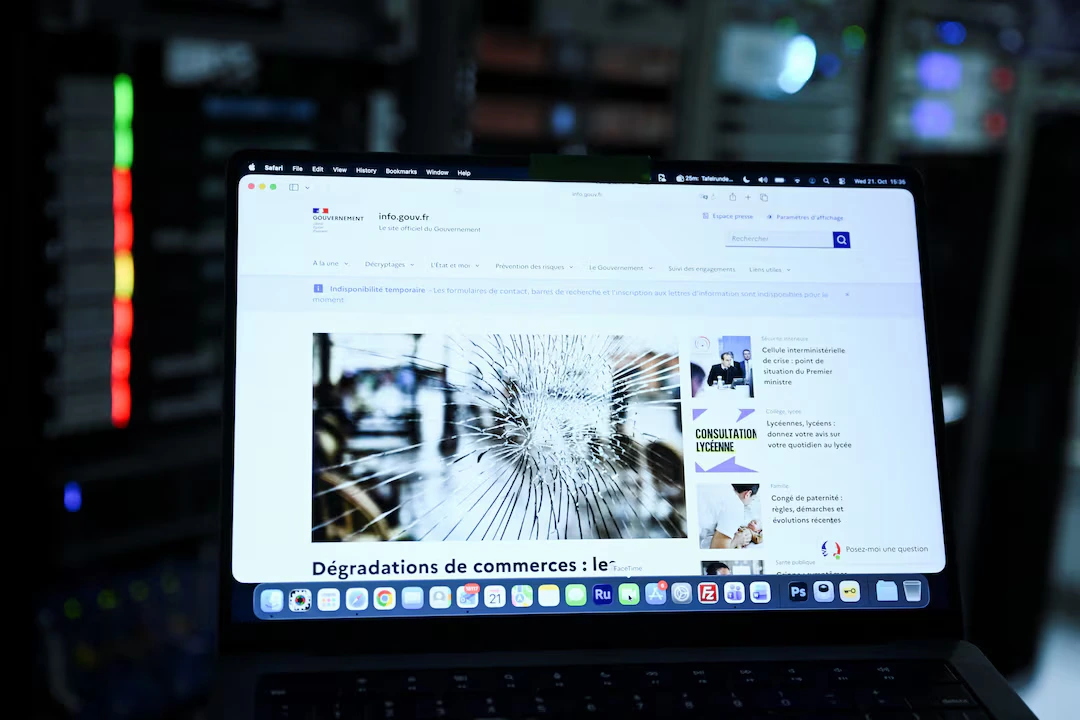
    21 tetor – Faqe të shumta qeveritare në Evropë dolën jashtë funksionit të mërkurën, ndërsa administratorët dhe operatorët e sistemeve digjitale nxituan të instalonin përditësimet e sigurisë për dy dobësi kritike të zbuluara në PHP, një nga gjuhët programuese më të përdorura në internet.

    Zhvilluesit e PHP njoftuan se do të publikonin rregullimet përkatëse, ndërsa autoritetet evropiane të sigurisë kibernetike u kërkuan organizatave që nuk mund t’i zbatonin menjëherë këto masa të çaktivizonin përkohësisht faqet e prekura, në vend që t’i linin të ekspozuara ndaj sulmeve të mundshme.

    Por çfarë është PHP, sa serioze janë këto dobësi dhe pse një problem i vetëm në këtë teknologji mund të prekë një numër kaq të madh faqesh interneti?

    Çfarë është PHP dhe për çfarë përdoret?

    PHP është një gjuhë programimi që përdoret kryesisht për zhvillimin e faqeve dhe aplikacioneve të internetit. Ajo funksionon në anën e serverit, pra përpunon informacionin përpara se përmbajtja t’i dërgohet shfletuesit të përdoruesit.

    Kur dikush hap një faqe interneti, serveri mund të përdorë PHP për të përpunuar të dhënat, për të komunikuar me bazat e të dhënave dhe për të gjeneruar përmbajtjen që shfaqet në ekran.

    PHP është falas, me kod të hapur (open source), dhe zhvillohet e mirëmbahet nga një komunitet kontribuuesish. Për këtë arsye, ajo përdoret gjerësisht nga kompani, institucione publike, portale lajmesh dhe biznese të vogla.

    Sipas të dhënave të platformës W3Techs, PHP përdoret nga afro 70% e faqeve të internetit, gjuha programuese e të cilave mund të identifikohet.

    Një nga arsyet kryesore të përhapjes së saj është WordPress, sistemi i menaxhimit të përmbajtjes që fuqizon rreth 40% të të gjitha faqeve të internetit. Në këtë kategori përfshihen blogjet, portalet informative, dyqanet online, faqet e bizneseve dhe platformat e institucioneve publike.

    Kjo do të thotë se një problem sigurie në PHP nuk prek domosdoshmërisht vetëm një faqe apo një kompani, por mund të krijojë rrezik për një numër shumë të madh sistemesh që mbështeten në këtë teknologji.

    Sa të rrezikshme janë dy dobësitë e zbuluara në PHP?

    Të dyja dobësitë janë vlerësuar me 9.2 pikë nga 10 sipas sistemit CVSS v4.0, një standard ndërkombëtar që përdoret për të matur rëndësinë e dobësive në sigurinë e sistemeve informatike.

    Sipas CERT-EU, ekipit të Bashkimit Evropian për reagimin ndaj incidenteve të sigurisë kibernetike, vlerësimi lidhet me mundësinë e ekzekutimit të kodit nga distanca pa autentikim.

    Në praktikë, kjo nënkupton se një sulmues mund të jetë në gjendje të ekzekutojë komanda në një server të cenueshëm përmes internetit, pa pasur nevojë për fjalëkalim ose llogari të autorizuar.

    Nëse një dobësi e tillë shfrytëzohet me sukses, pasojat mund të jenë serioze. Ato mund të përfshijnë vjedhjen e të dhënave, ndryshimin e paautorizuar të përmbajtjes së faqes, ndërprerjen e shërbimeve ose komprometimin e plotë të serverit.

    Kompania GoDaddy, një nga ofruesit e njohur të shërbimeve të hostimit të faqeve të internetit, paralajmëroi për këto rreziqe. Ndërkohë, drejtuesi i teknologjisë në Cloudflare bëri të ditur se po shfaqeshin shenjat e para të sulmeve.

    Rreziku është veçanërisht shqetësues për faqet e vogla, të cilat shpesh administrohen pa një ekip të specializuar të sigurisë kibernetike.

    Shumë prej tyre funksionojnë në serverë të përbashkët, ku pronarët e faqeve nuk kanë kontroll të plotë mbi infrastrukturën teknike dhe mund të mos e dinë se kush është përgjegjës për përditësimin e PHP.

    Pse nuk mjaftojnë përditësimet automatike të WordPress-it?

    Për pronarët e faqeve që përdorin WordPress, problemi nuk zgjidhet domosdoshmërisht duke përditësuar vetëm sistemin ose shtojcat (plugins).

    WordPress mund të përditësohet automatikisht, por versioni i PHP-së që përdoret nga serveri menaxhohet veçmas. Në varësi të konfigurimit të hostimit, përditësimi i tij mund të kërkojë ndërhyrjen e administratorit të serverit ose të kompanisë që ofron shërbimin.

    Wordfence, një shtojcë e njohur për sigurinë e faqeve WordPress, paralajmëroi se mekanizmat e zakonshëm të përditësimit automatik nuk do ta zbatonin vetvetiu rregullimin e nevojshëm për këtë problem.

    Për këtë arsye, pronarët e faqeve duhet të verifikojnë nëse serverët e tyre përdorin versione të prekura të PHP-së dhe nëse janë instaluar rregullimet përkatëse.

    Udhëzimi i CERT-EU është i qartë: organizatat që nuk mund t’i zbatojnë masat e sigurisë duhet t’i nxjerrin përkohësisht jashtë funksionit faqet e prekura, në vend që t’i lënë të ekspozuara ndaj sulmeve.

    Për administratorët e WordPress-it, kjo e bën të domosdoshëm komunikimin me kompaninë e hostimit dhe verifikimin e versionit të PHP-së që përdor faqja.

    Si u zbuluan dobësitë e sigurisë në PHP?

    Zbulimi i këtyre dobësive lidhet edhe me përdorimin e inteligjencës artificiale në kërkimet e avancuara të sigurisë kibernetike.

    Sipas informacionit të publikuar, studiuesit e kompanisë së sigurisë Calif, në bashkëpunim me OpenAI, raportuan dobësinë e parë te zhvilluesit e PHP-së më 11 gusht, pasi e identifikuan gjatë kërkimeve që përfshinin modelin e inteligjencës artificiale GPT-5.6 Sol.

    Ndërkohë, kompania e sigurisë Wiz, në pronësi të Google përmes kompanisë mëmë Alphabet, identifikoi në mënyrë të pavarur dobësitë dhe raportoi një dobësi të dytë më 24 gusht, gjithashtu duke përdorur modele të inteligjencës artificiale.

    Wiz i cilësoi gjetjet si ndër dobësitë më serioze të zbuluara në PHP dhe, sipas kompanisë, potencialisht ndër më të rëndësishmet në historinë e softuerëve.

    Sipas studiuesve, problemet në fjalë kishin ekzistuar për dekada. Megjithatë, vërtetimi se ato mund të shfrytëzoheshin realisht kërkonte një seri hapash teknikë që, sipas Wiz, ishin në kufijtë e asaj që studiuesit njerëzorë mund ta realizonin praktikisht.

    Ky rast nxjerr në pah një aspekt të rëndësishëm të sigurisë digjitale: inteligjenca artificiale mund të ndihmojë në identifikimin e dobësive që kanë mbetur të pazbuluara për periudha të gjata, por zbulimi i tyre duhet të pasohet nga raportimi i përgjegjshëm dhe instalimi i menjëhershëm i rregullimeve.

    Si reaguan autoritetet amerikane?

    Administrata e presidentit amerikan Donald Trump deklaroi se po ndiqte situatën dhe po bashkërendonte veprimet me agjencitë federale dhe laboratorët kryesorë të inteligjencës artificiale për të përshpejtuar publikimin e rregullimit të sigurisë.

    Administrata e paraqiti zbulimin si një shembull të mënyrës se si kapacitetet e avancuara të inteligjencës artificiale mund të kontribuojnë në forcimin e sigurisë kombëtare.

    Rasti tregon se siguria kibernetike nuk varet vetëm nga mbrojtja e një faqeje apo e një institucioni të vetëm. Kur një teknologji përdoret në një pjesë të madhe të internetit, dobësitë e saj mund të krijojnë rreziqe që prekin njëkohësisht sektorin publik dhe atë privat.

    Çfarë duhet të bëjnë administratorët e faqeve të internetit?

    Për të ulur rrezikun, administratorët dhe pronarët e faqeve duhet të ndërmarrin disa hapa konkretë:

    • Të kontrollojnë versionin e PHP-së që përdor serveri dhe të verifikojnë nëse ai preket nga dobësitë e raportuara.
    • Të instalojnë përditësimet zyrtare të sigurisë sapo të jenë të disponueshme për versionin përkatës.
    • Të kontaktojnë ofruesin e hostimit, veçanërisht kur nuk kanë qasje të drejtpërdrejtë për të menaxhuar serverin.
    • Të mos mbështeten vetëm te përditësimet e WordPress-it, pasi ato nuk garantojnë se është përditësuar edhe PHP-ja në server.
    • Të kufizojnë ekspozimin ndaj sulmeve dhe të çaktivizojnë përkohësisht shërbimet e prekura nëse nuk mund të zbatojnë menjëherë masat e nevojshme të sigurisë.

    Për faqet qeveritare, portalet informative dhe platformat që përpunojnë të dhëna të përdoruesve, reagimi i shpejtë është veçanërisht i rëndësishëm.

    Përfundim: Një dobësi teknike me pasoja për të gjithë internetin

    Dobësitë e zbuluara në PHP tregojnë se edhe teknologjitë më të përhapura dhe më të konsoliduara mund të përmbajnë probleme serioze sigurie.

    Përdorimi i gjerë i PHP-së, përfshirë në faqet që funksionojnë me WordPress, bën që një dobësi e vetme të mund të ekspozojë një numër të madh serverësh ndaj të njëjtit lloj rreziku.

    Për institucionet publike, bizneset dhe pronarët e portaleve, mesazhi është i qartë: mirëmbajtja e rregullt e serverëve, përditësimet e sigurisë dhe bashkëpunimi me ofruesit e hostimit janë thelbësore për mbrojtjen e faqeve të internetit.

    Në një mjedis ku sulmet kibernetike po bëhen gjithnjë e më të sofistikuara, siguria nuk mund të konsiderohet një detyrë që kryhet vetëm një herë, por një proces i vazhdueshëm.